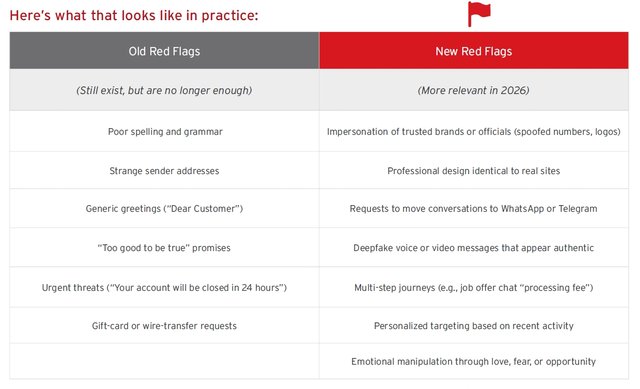
2026年、「詐欺師としてのAI」に注意せよ! 進化する詐欺の「危険信号」にあなたは気付くことができるか?
mail@yanagiya.biz
ITライター柳谷智宣
自律型セキュリティ点検AI「ARTEX」が攻撃に悪用された日韓の事例と、Microsoftの調査を分かりやすく解説しています。中国でオープンソース公開されたARTEXは、複数のAIエージェントが調査、弱点発見、侵入を自動化する仕組みです。AhnLabの実験では大まかな目標だけで外部サーバーへ侵入し、社内の4台を操作できる段階まで自律的に進みました。韓国の金融機関に加え、日本企業約20社を狙う攻撃基盤でも利用が確認されています。
Microsoftは10月15日以降に2250超の顧客環境へのアクセス試行を観測し、3時間未満で強いクラウド管理権限を奪われた例を報告しました。直前には8組織327アカウントへ15万1000回超、最大毎分2900回のログイン試行もありました。企業は公開資産と放置サービスを洗い出して更新し、Microsoft 365などの外部アプリ連携を整理し、権限を最小化すべきです。異常ログインを即時検知・無効化し、年1回でなく継続的に点検する必要があります。
この要約は生成AIで作成しました。